Страницы

Показаны сообщения с ярлыком хакеры. Показать все сообщения

вторник, 27 марта 2018 г.

Хакеры вывели все украденные с Coincheck монеты

Эксперты подтвердили информацию о том, что все монеты NEM (XEM), похищенные с крупнейшей японской криптовалютной биржи Coincheck, были выведены из аккаунта хакеров. Об этом 22 марта сообщил NHK World.
Напомним, что 26 января хакеры украли $530 млн. в криптовалюте NEM с биржи Coincheck. К 1 февраля в сингапурская организация NEM Foundation выяснила, что злоумышленники начали перемещать украденные монеты NEM по разным адресам, но не смогла выяснить физическое местоположение похитителей.
Через месяц монеты были обнаружены на криптовалютных площадках в Канаде и Японии.
С 18 марта NEM Foundation прекратила отслеживать похищенные монеты, и это, как сообщает NHK, ускорило их движение. Эксперты отмечают, что отслеживать криптовалюту невозможно уже через два месяца после взлома. Теперь записи онлайн-транзакций показывают, что баланс счёта, используемого хакерами, равен нулю.
В ежегодном отчёте Национального полицейского агентства Японии утверждается, что в 2017 году в стране мошенники и хакеры присвоили более $6,2 млн. в различных криптовалютах, не считая $530 млн., украденных с Coincheck (это был крупнейший в долларовом выражении взлом в истории криптовалют).
В начале марта Coincheck начала компенсировать убытки пострадавшим пользователям. Компания уже возместила 260 000 клиентов не менее $440 млн. из собственных средств по курсу 88,5 иены ($0,83) за каждую монету NEM.
Недавно сообщалось и о том, что Coincheck прекратила поддержку трёх анонимных цифровых валют: Monero, Dash и ZCash.

BINANCE   YObit   LIVECOIN   EXMO   HitBTC   LakeBTC   Coincheck   CEX.IO   BitFlip   QuadrigaCX   Changelly

среда, 7 марта 2018 г.

Новое вредоносное ПО ворует криптовалюты, меняя данные в буфере обмена

Новая вредоносная программа ComboJack крадёт биткоины, лайткоины, Monero и эфириум путём замены адреса назначения криптовалютной транзакции на адрес кошелька злоумышленника.
Его мишенями становятся люди, которые не проверяют адреса  назначения транзакций перед их окончательным утверждением. Интересно, что ComboJack предназначена в том числе и для «некриптовалютных» цифровых платёжных систем, включая WebMoney и Яндекс.Деньги.
Исследователи по проблемам кибербезопасности из Palo Alto Networks обнаружили эту вредоносную программу при наблюдении за фишинговой e-mail-кампанией, направленной на американских и японских пользователей. То, что злоумышленники до сих пор усиленно используют спам для распространения вредоносных программ, подтверждает, что они успешно воруют криптовалюты у безалаберных и доверчивых пользователей.
В шаблонах спамовых писем нет обращения к потенциальным жертвам по имени, но есть утверждение о том, что «в моём офисе [кто-то] забыл паспорт», просьба открыть «отсканированный документ» и «проверить, не знаете ли вы владельца».

Жертву подстрекают на открытие прикреплённого файла. В результате этого запускается встроенный RTF-файл с эксплойтом CVE-2017-8759, который позволяет злоумышленникам вводить код и запускать команды PowerShell, используемые для загрузки и выполнения ComboJack.
Исследователи отмечают, что методы распространения вредоносных писем и программ аналогичны тем, которые использовались в ходе кампаний по распространению вирусов-вымогателей Dridex Trojan и Locky в 2017 году. Они оказались довольно успешными, несмотря на простую тактику.
После установки на компьютере ComboJack использует встроенный инструмент Windows attrib.exe, который позволяет ему скрываться от пользователя и выполнять процессы с высокими привилегиями.
С этого момента ComboJack входит в рабочий цикл, при котором он анализирует содержимое буфера обмена через каждые полсекунды, чтобы проверить, не скопировал ли человек информацию о кошельке и криптовалютах (биткоине, лайткоине, Monero и эфириуме).
Если ComboJack обнаружит адрес кошелька, он заменит его на другой, который принадлежит злоумышленникам. Положение усугубляется тем, что у многих пользователей нет привычки проверять адрес, куда должны быть отправлены средства.
Исследователи из Palo Alto Networks пишут в отчете:
Тактика основана на том, что адреса кошельков, как правило, длинные и сложные для запоминания. Большинство пользователей предпочитают копировать такую строку в буфер обмена, чтобы предотвратить возможные ошибки.
У ComboJack есть сходства с ранее обнаруженной формой вредоносного программного обеспечения CryptoShuffler, хотя нет прямых доказательств того, что они так или иначе связаны. В Palo Alto Networks также говорят, что пока нет каких-либо предположений о том, кто стоит за ComboJack.
Поскольку ComboJack полагается на использование уязвимости, которая была исправлена ​​компанией Microsoft в сентябре 2017 года, один из возможных способов защиты от вредоносной программы — обновление операционной системы.
Следует также остерегаться неожиданных писем и странных вложений, особенно если такое сообщение не адресовано вам напрямую.

пятница, 2 марта 2018 г.

Как преступники майнят криптовалюту, пользуясь слабой защитой смарт-устройств

Хакеры, тайно управляющие тысячами плохо защищённых сетевых устройств, таких как «умные» телевизоры и холодильники, обогащаются, используя их для майнинга криптовалюты. Возможно, обогащаются — громко сказано, и тем не менее.
На завершившемся накануне в Барселоне Всемирном мобильном конгрессе чешская фирма Avast, занимающаяся вопросами безопасности, продемонстрировала участникам масштабы и характер этой проблемы, показав взломанную хакерами сеть, в которой устройства коллективно майнили Monero — криптовалюту, вызывающую всё больший интерес у преступников и даже у некоторых предприимчивых СМИ, предлагающих встроенный майнинг как альтернативу просмотру рекламных баннеров.
В связи с демонстрацией Avast стоит прежде всего отметить, что у фирмы уже есть решение этой проблемы: она намерена выпустить в продажу пакет обеспечения защиты от подобных незаконных проникновений уже в 2018 году.
Во-вторых, речь не идёт о том, что злодеи способны с помощью одного-единственного сетевого холодильника получить гигантскую сумму. По данным Avast, для того, чтобы за четыре дня намайнить криптовалюту на $1000, понадобится 15 000 взломанных устройств.
Но нельзя сказать, что это серьёзный сдерживающий фактор. Так называемый интернет вещей растёт день ото дня, функция подключения к сети встраивается в миллиарды устройств повседневного использования, от аудиоколонок до зубных щёток, и каждое из них в итоге становится своего рода компьютером.
Собрав достаточное число таких компьютеров в ботнет (сеть зараженных устройств), можно получить внушительную «огневую мощность», позволяющую атаковать крупные сайты. Как вариант, хакеры могут использовать эту сеть для тайного майнинга. И не нужно быть злым гением, чтобы создавать и использовать эти ботнеты: их легко можно арендовать.
Зачастую устройства из категории интернета вещей наделены плачевно низким уровнем защиты. В силу этого их легко затянуть их в ботнеты, а также они — просто подарок для шпионов. Низкий уровень защиты объясняется тем, что порой производители не выпускают обновления после того, как устройства поступили в продажу, а пользователи не меняют пароли по умолчанию, притом что производители часто предусматривают один и тот же пароль для всех выпускаемых устройств.
Неудивительно, что преступники используют возможность делать деньги на чужих устройствах и энергии.

среда, 21 февраля 2018 г.

Как «продвинутые» мошенники заманивают криптотрейдеров на фишинговые сайты

Пользователи криптовалютных подфорумов на Reddit рассказывают, что мошенники научились придавать адресам своих сайтов вид аутентичных URL-адресов некоторых популярных криптовалютных бирж, таких как Binance и Bittrex. К несчастью для доверчивых трейдеров, введение учётных данных на «поддельных» сайтах грозит потерей криптовалюты или фиатных денег.
Более бдительные трейдеры обращают пристальное внимание (и советуют поступать так же всем остальным) на зелёный префикс «https», который обычно предшествует «правильному» URL сайта в адресной строке браузера. Он позволяет понять, является ли сайт легитимным. Но не всегда этот признак необходим и достаточен: стоит рассматривать с пристрастием и сам адрес.
Посмотрите, как мошенники могут прорвать оборону, даже если вам кажется, что вы бдительны.
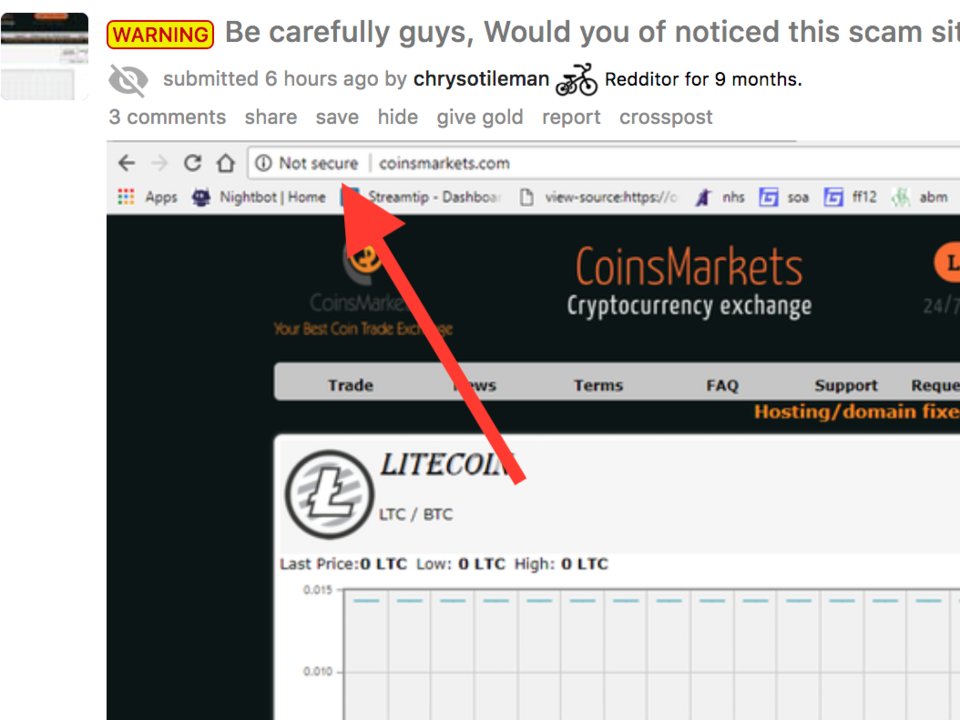
Как правило, о том, что сайт — фальшивка, свидетельствует отсутствие зелёного префикса «https» перед его адресом.
Пользователь Reddit с ником chrysotileman опубликовал скриншот сайта «поддельной» криптовалютной биржи с адресом coinsmarkets.com. Внимательный человек легко заметит, что с сайтом что-то не так, поскольку у него отсутствует действующий сертификат.
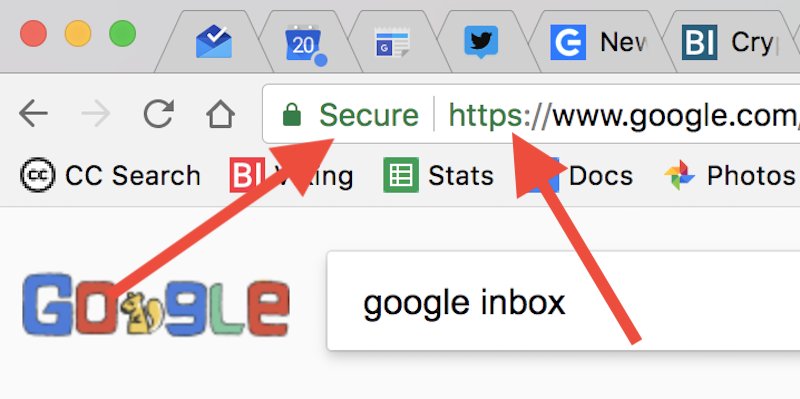
Необходимо прежде всего обращать внимание на зелёные надписи «secure» и «https» перед адресом сайта, указывающие на то, что ресурс и стоящая за ним компания получили сертификаты SSL (протокол защиты информации). Наличие такого сертификата указывает на то, что сайту можно доверять, а отсутствие — на обратное.

Coinsmarkets.com не имеет зелёных префиксов «secure» или «https» перед адресом. Вместо этого мы видим серые или чёрные надписи «not secure» и «http» перед его URL. По таким признакам идентифицировать мошеннический сайт и добиться его закрытия довольно просто. Если вы сейчас попытаетесь посетить coinsmarkets.com, то увидите сообщение об ошибке.
Однако некоторые мошенники нашли способы отображать зелёные теги «secure» и «https», крайне незаметно изменяя адрес сайта.
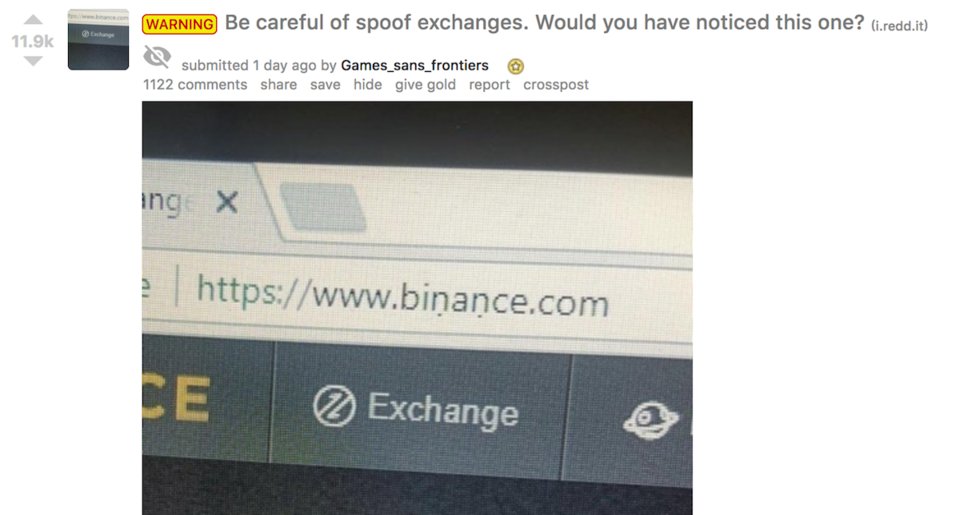
На первый взгляд это URL-адрес популярной криптовалютной биржи Binance. Отчётливо виден зелёный префикс «https» перед хорошо знакомым адресом.
Неясно, как именно мошенники получили сертификат SSL в этом случае, но стоит отметить, что получить его у эмитента с сомнительной репутацией довольно легко.
Присмотревшись как следует, можно увидеть маленькие точки под каждой из букв «n» в слове «binance». А их там быть не должно.
Эти две точки означают, что перед вами не настоящий сайт Binance. Вы видите другой ресурс, которому его недобросовестные создатели придали почти полное сходство с официальным сайтом торговой площадки.
Поскольку сайт выглядит знакомым, а его адрес на первый взгляд правильный, ни о чём не подозревающие пользователи вводят свои логины и пароли. Получив реквизиты пользователей, мошенники могут свободно распоряжаться их аккаунтами, в том числе похищать криптовалюту и средства в долларах.
Действительно, они могут сойти за частицы пыли на мониторе. В данном случае мошенники использовали стандартную букву «n», добавив к ней так называемый диакритический знак, используемый, например, во вьетнамском языке. Это гораздо более действенный способ обмана, чем использование цифры, похожей на букву («1» вместо «i» и т.д.).
Подбуквенные знаки или так называемые «седили» широко распространены в таких языках, как французский и португальский. Это не означает, что мошенники имеют отношение к Франции или Португалии, поскольку любой может использовать буквы алфавита, поддерживаемого браузером.
Мошенники размещают ссылки, ведущие на их сайты, на форумах, в соцсетях, в письмах и даже в рекламе Google. Кстати, если вы целенаправленно ищете аномалию в ссылке (скажем, акцент или седиль под буквой), помните, что она может быть скрыта посредством подчёркивания, обычно сопровождающего ссылку.

Лучший способ избежать мошенничества — вручную вводить URL сайта, на который вы хотите попасть, в адресной строке браузера, или пользоваться закладками. Также имеет смысл перепроверять адреса посещаемых сайтов, на которых у вас есть аккаунты.

четверг, 15 февраля 2018 г.

Пользователи Coincheck за день вывели со своих счетов $373 млн.

Агентство Bloomberg сообщает, что во вторник, 13 февраля, пользователи криптовалютной биржи Coincheck вывели со своих счетов 40,1 млрд. иен ($373 млн.). Это произошло в тот день, когда клиенты впервые получили возможность выводить средства после кражи приблизительно $500 млн., произошедшей в прошлом месяце.
Во вторник биржа, ставшая жертвой крупнейшего ограбления в истории цифровых денег, впервые позволила клиентам осуществить вывод средств, что запустило массовый отток пользователей. Во время спешно созванного в Токио брифинга начальник операционного управления компании Юсуке Оцука повторил обещания компенсировать пользователям потери, но отказался рассказать подробности о краже.
Оцука лишь сообщил репортёрам, что биржа наняла специалистов со стороны, чтобы провести проверку и убедиться в достаточной защите перед тем, как возобновлять операции в полном объёме. Ранее Coincheck направила отчёт в японское Агентство финансовых услуг, рассказав о том, как произошло хищение, какая поддержка будет обеспечена клиентам и как системы будут укреплены, чтобы предотвратить возможные взломы.
Оцука сказал журналистам:
Мы верим, что наш бизнес выстоит. Питая эту надежду, мы продолжаем движение вперёд. У нас достаточно средств для работы.
Теперь Агентству финансовых услуг предстоит рассмотреть отчёт Coincheck и решить, стоит ли предоставлять лицензию бирже, которой до хищения было позволено работать без официального разрешения. Оцука заметил в этой связи:
Если мы не получим лицензию, то наша деятельность станет противозаконной.
Из-за кражи $500 млн., самого серьёзного эпизода в истории подобных преступлений после ограбления токийской биржи Mt. Gox в 2014 году, усилились голоса, призывающие ужесточить надзор над быстро растущим сектором. Правительства пытаются урегулировать оборот биткоина и других криптовалют: одни вводят широкомасштабные запреты, тогда как другие проводят либеральную политику. Японские власти пытаются придерживаться золотой середины: они позволяют большинству компаний этого сектора работать, однако в апреле будут ведены новые регулятивные нормы.
Неясно, сумела ли Coincheck идентифицировать киберпреступников. Оцука сообщил, что биржа предоставила Агентству финансовых услуг подробные сведения об атаке и что ему пока не позволили обсуждать это публично. Говорится, что сотрудники южнокорейских спецслужб начали расследовать возможную причастность к краже северокорейских хакеров.
В среду, 14 февраля, японская газета Mainichi Shimbun сообщила, что часть средств, украденных со счетов Coincheck, была переведена на российскую биржу криптовалюты Yobit. Газета пишет, что из 58 млрд. иен (около $534 млн.) в криптовалюте NEM, похищенных с биржи, на Yobit было переведено около 1,2 млрд. иен ($10,2 млн.).
Что же касается Coincheck, то биржа по-прежнему позволяет пользователям заниматься трейдингом биткоина, но заморозила всю прочую активность на своей платформе. Хотя площадка пообещала возместить убытки жертвам атаки, она ещё не запустила этот процесс. На брифинге Оцука повторил, что биржа располагает достаточными средствами для выплаты компенсаций. Он также сказал, что существует чёткий график выплат, но не раскрыл подробности. Оцука повторил данное ещё в прошлом месяце обещание выплатить пострадавшим по 88,549 иены за каждую потерянную монету. С тех пор цена токена NEM опустилась до 56 иен.
Что касается других хранимых на бирже криптовалют, таких как эфир и Ripple, то, по словам Оцуки, вывод средств будет возможен, когда состоится проверка безопасности с помощью специально нанятой для этого компании, но это, скорее всего, произойдёт лишь после того, как клиентам, лишившимся токенов NEM, компенсируют потери.
Осака заявил:
Мы последовательно проверяем все валюты на счетах биржи с помощью компании — специалиста по безопасности. Как только мы убедимся в отсутствии угроз, вывод средств будет возобновлён.BINANCE   YObit   LIVECOIN   EXMO   HitBTC   LakeBTC   Coincheck   CEX.IO   BitFlip   QuadrigaCX

среда, 14 февраля 2018 г.

Лаборатория Касперского: Telegram использовался для майнинга

BINANCE   YObit   LIVECOIN   EXMO   HitBTC   LakeBTC   Coincheck   CEX.IO   BitFlip   QuadrigaCX

Лаборатория Касперского сообщила о том, что уязвимость в Telegram была использована для превращения настольных ПК в невольных участников майнинга криптовалюты.

Кибератаки были обнаружены Лабораторией Касперского, глобальным поставщиком программного обеспечения для кибербезопасности, который сообщает, что скрытые операции по майнингу ведутся с марта 2017 года. Предстваители лаборатории сказали, что «атаки были возможны из-за отсутствия нулевого дня».

Аналитик Лаборатории Касперского, Алексей Фирш сказал:

Мы обнаружили несколько сценариев работы с нулевым днем, которая, помимо общих вредоносных программ и программ-шпионов, использовалась для майнинга - такие инфекции стали глобальной тенденцией, которую мы наблюдали в течение прошлого года.
Однако Павел Дуров, который основал популярное приложение для обмена сообщениями, написал в своем Telegram-канале:
Как всегда, отчеты от антивирусных компаний должны приниматься с солью, поскольку они имеют тенденцию преувеличивать серьезность результатов, чтобы стать гласными в средствах массовой информации.
Дуров продолжал утверждать, что обнаруженный вирус не был «реальной уязвимостью на Telegram Desktop», и что хакеры не могли получить доступ к компьютерам пользователей, не открыв первыми вредоносный код.

«Так что не волнуйтесь, - написал Павел в канале, - если вы не откроете файл,меющий вредоносный код, вы всегда будете в безопасности».

Лаборатория Касперского сообщает, что хакеры использовали вредоносное ПО для майнинга Monero, Zcash и Fantomcoin, среди других криптовалют. Компания также утверждает, что данные свидетельствуют о том, что вредоносное ПО имеет российское происхождение и отмечают, что в некоторых случаях оно используется как бэкдор, через который хакеры могут бесшумно управлять компьютером. В ходе анализа зараженных серверов Лаборатория Касперского также заявила, что обнаружила «архивы, содержащие локальный кеш Telegram, который был украден у жертв».

Поскольку прибыль, связанная с майнингом, увеличилась, распространение вредоносного ПО проблемой.

На днях сообщалось, что более 4000 сайтов в Великобритании, включая правительственные сайты, были заражены вредоносными программами для майниннга криптовлюты, что побудило офис Уполномоченного по правам человека приостановить работу своего веб-сайта.

Аналогичным образом, в другом важном случае в прошлом месяце было обнаружено, что рекламные сервисы Google DoubleClick были использованы, чтобы использовать вредоносное ПО на известных сайтах, таких как YouTube. Прецеденты оказали дополнительное давление на разработчиков для обеспечения безопасности пользователя на своих площадках.
BINANCE   YObit   LIVECOIN   EXMO   HitBTC   LakeBTC   Coincheck   CEX.IO   BitFlip   QuadrigaCX